
セキュリティ・管理機能
GENIEE SFA/CRMは、ログイン・閲覧・共有・編集・一括操作をまとめて設計できるセキュリティ機能を搭載。 情報システム部門の審査基準を満たしながら、営業現場の使いやすさも両立します。
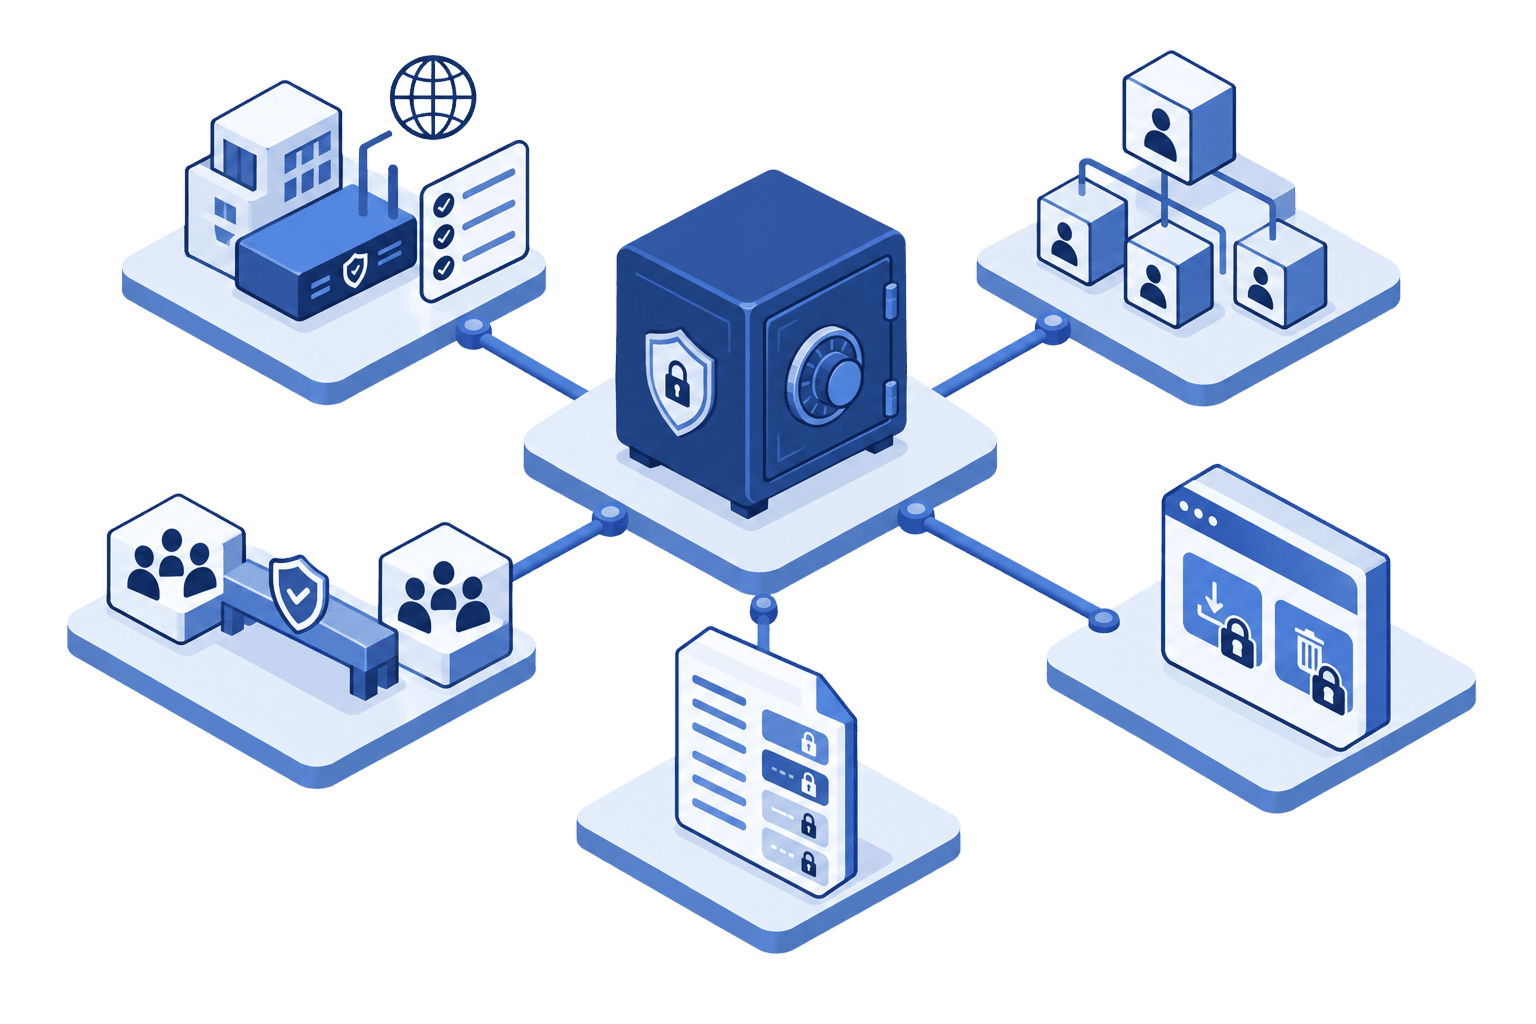
Issues
組織の拡大に伴い直面する、「権限設計」の大きな壁
お悩み01
お悩み02
お悩み03
Before / After
導入前後でここが変わる
権限設計の5つの観点で、導入前後の違いを一覧にしました。
ログイン
IPアドレス制限
Before
どこからでもアクセスできてしまう
社外カフェや自宅、紛失した端末からでもログイン可能。アカウント情報の漏洩や管理外通信時のデータ持ち出し・覗き見を防げない。
After
許可された拠点・ネットワークのみに制限
許可されたネットワークからのみ接続を許可。オフィスや専用VPN外からの不正アクセスや、端末紛失時のデータ侵入を水際でブロックします。
閲覧
権限・ロール設定
Before
全社員が同じ情報を見てしまう
全員に一律の閲覧権限が付与され、役職に応じた機密の保護が困難。他部署のデータまで混在し、マネージャーがチーム状況を把握しにくい。
After
部署・役職に応じた閲覧範囲を自動制御
部署や役職に応じたロール(役割)を割り当てるだけで完了。自組織の重要案件が整理され、マネジメント層もスムーズに進捗把握が可能。
共有
共有ルール設定
Before
部署をまたぐ情報共有が「全面許可」か「完全遮断」の二択
横断プロジェクトや他拠点とのデータ共有のたびに手動設定が必要で、ミスや漏れが多発。情報が開きすぎるか現場が止まるかの極端な運用。
After
条件を選ぶだけで、安全な横断共有を自動化
「誰のデータを」「誰に」「閲覧のみ/編集」で渡すかを選ぶだけ。メンバーの異動時もグループ配置だけで自動適用され、管理工数を削減。
編集
項目アクセス権限
Before
成約金額やステータスを誰でも書き換えられる
確定済みの受注日や金額、審査ステータスまで一般ユーザーが触れてしまい、データの誤更新や整合性の欠如が発生。現場も迷いが増える。
After
重要項目を「閲覧専用」にロック
成約金額や管理項目の誤入力を防ぎ、データの正確性を保ちます。
一括操作
操作権限設定
Before
削除や外部持ち出しが現場の判断でできてしまう
エクスポートや一括削除・一括更新が全ユーザーに開放されており、大量データ消失リスクや顧客リストの流出リスクが放置されている。
After
影響の大きい重要操作を管理者へ集約
エクスポートや一括追加・一括削除などのクリティカルな操作権限をロール単位で制御。現場の誤操作を防ぎ、社内ポリシーに沿った統制を徹底。
Security Functions
セキュリティ機能一覧
IP制限セキュリティ機能
特定のIPアドレスからのみアクセスを許可し、社外からの不正アクセスを防止。
機能の詳細を見る →操作権限設定機能
ロール(役割)ごとに操作できる機能を制限し、セキュリティリスクを低減。
機能の詳細を見る →項目アクセス権限
アカウントごとに権限を設定し、特定項目の閲覧・操作を制限。
機能の詳細を見る →権限(ロール)設定機能
役職や部署に応じて閲覧・編集権限を細かく制御し、適切な情報管理を実現。
機能の詳細を見る →共有ルール設定
担当案件やチーム範囲など、ユーザーごとの参照領域を柔軟にコントロール。
機能の詳細を見る →※セキュリティ機能の一部抜粋。
※利用プランにより機能の利用可否が異なるため、ご検討の際はお問い合わせください。
他の機能も見る
Pricing & Plans
料金・プラン
ニーズに合わせて選べる
料金体制
脱・表計算で営業部門内の生産性向上を実現したい方向け
- 営業部門内の情報を一元化し、活動状況をリアルタイムに可視化
- 基本機能による商談プロセスや予実の徹底管理
- Slack等の外部チャット連携によるスピーディな情報共有
AIで現場の入力負担をゼロにし、部門間の連携を加速させたい方向け
- 「AI議事録」と「AIプロセスビルダー」による業務自動化
- 「名刺機能」を活用した顧客登録の手間・負担削減
- メールやカレンダー等、外部サービスとのシームレスな連携
強固なガバナンスが求められる全社の管理基盤として活用を想定する方向け
- 「二段階認証」や柔軟な「権限設定」による強固なセキュリティ
- 大規模な「カスタムオブジェクト」を活用した高度なデータ分析
- 拡張されたAI機能による、全社ワークフローの自動化と統制
自社専用AIを活用し、全社の業務最適化・管理基盤の構築を想定する方向け
- 自社特有の課題を解決する「専用AI Agent」の独自開発
- 最大枠のAIクレジットを活用した全社業務のフル自動化
- 全社規模での高度な情報管理とデータ分析基盤の構築
※ご契約は最低10IDから
